Kontrola dostępu do budynku - jak zabezpieczyć wejścia i strefy służbowe?
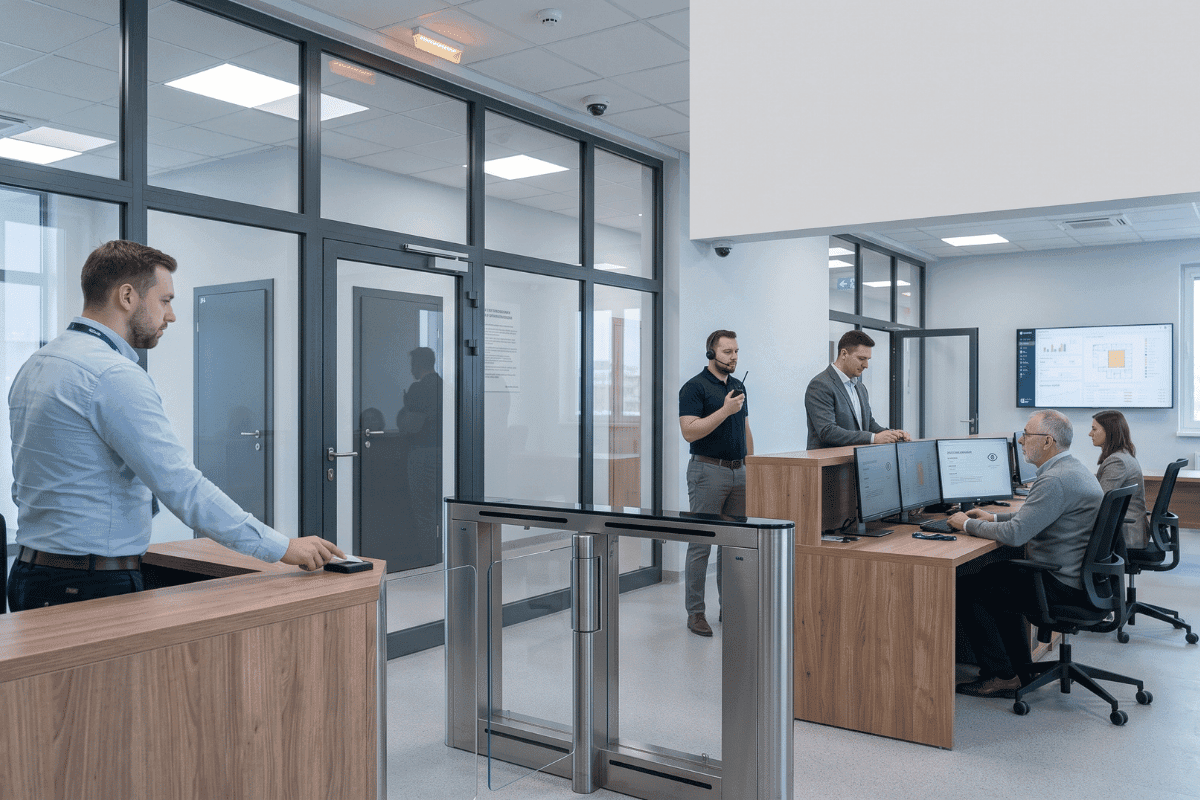
Kontrola dostępu do budynku nie zaczyna się przy czytniku kart. Zaczyna się od decyzji, kto, kiedy i w jakim celu może wejść do obiektu oraz poszczególnych stref. Dopiero później dobiera się drzwi, zamki, identyfikatory, recepcję, monitoring i system elektroniczny. Bez jasnych zasad nawet drogie urządzenia mogą tworzyć jedynie pozór bezpieczeństwa.
Dobrze zaprojektowany system chroni ludzi, informacje, mienie i procesy, nie utrudniając niepotrzebnie codziennej pracy. Powinien obejmować pracowników, gości, dostawców, serwis, klientów i osoby posiadające dostęp czasowy. Musi także działać podczas awarii zasilania, ewakuacji, zmiany personelu oraz próby wejścia osoby nieuprawnionej.
Czym jest kontrola dostępu do budynku?
Kontrola dostępu to zespół środków organizacyjnych, fizycznych i elektronicznych, które pozwalają decydować, kto może przekroczyć określoną granicę. Granicą może być teren posesji, wejście główne, piętro, zaplecze, magazyn, serwerownia, archiwum albo pojedyncze pomieszczenie.
Skuteczny system realizuje kilka funkcji:
- identyfikuje osobę lub pojazd;
- sprawdza posiadane uprawnienia;
- umożliwia albo odmawia wejścia;
- rejestruje zdarzenie, jeśli jest to uzasadnione;
- wykrywa próby obejścia zabezpieczeń;
- alarmuje właściwe osoby o nieprawidłowości;
- wspiera ewakuację i działania służb.
Kontrola dostępu nie powinna być osobnym projektem technicznym. Musi wynikać z analizy ryzyka, organizacji pracy, wymagań przeciwpożarowych, ochrony danych i potrzeb użytkowników. Pomocne może być wsparcie firm w analizie zagrożeń i projektowaniu bezpieczeństwa organizacji.
Co ma chronić system kontroli dostępu?
Najpierw należy wskazać zasoby i możliwe skutki nieuprawnionego wejścia. W biurze priorytetem mogą być pracownicy, dokumenty i serwerownia. W zakładzie produkcyjnym dodatkowo maszyny, substancje i ciągłość procesu. W szkole szczególne znaczenie ma oddzielenie strefy ogólnodostępnej od przestrzeni uczniów.
Ochrony mogą wymagać:
- życie i zdrowie ludzi;
- dane osobowe oraz tajemnice przedsiębiorstwa;
- urządzenia, narzędzia i towary;
- infrastruktura IT, energetyczna i techniczna;
- archiwa, klucze i nośniki informacji;
- procesy krytyczne oraz miejsca niebezpieczne;
- wizerunek i zdolność obsługi klientów.
Poziom zabezpieczeń powinien odpowiadać skutkom naruszenia. Nie każde pomieszczenie wymaga biometrii, śluzy i całodobowej ochrony. Brak ochrony serwerowni, magazynu substancji lub pomieszczenia z dokumentacją może jednak tworzyć pojedynczy punkt awarii.
Analiza ryzyka przed zabezpieczeniem wejść
Zakup urządzeń bez rozpoznania sposobu funkcjonowania obiektu często prowadzi do luk. Analiza powinna obejmować wejście główne, drzwi boczne, dostawy, parking, przejścia między najemcami, wyjścia techniczne, okna dostępne z poziomu terenu i możliwość wejścia z garażu.
Warto ocenić:
- kto legalnie korzysta z każdego przejścia;
- w jakich godzinach występuje największy ruch;
- czy wejście pozostaje bez nadzoru;
- jakie zdarzenia miały miejsce wcześniej;
- czy jedna osoba może wpuścić kolejne bez weryfikacji;
- jak dostarczane są przesyłki i towary;
- czy drzwi są klinowane lub pozostawiane otwarte;
- jak system zachowa się podczas awarii i alarmu pożarowego.
Przegląd powinien odbywać się w różnych porach, także podczas rozpoczęcia pracy, przerw, dostaw i końca zmiany. Szersze zasady opisuje artykuł Audyt bezpieczeństwa organizacji - co sprawdzić przed pojawieniem się zagrożenia?.
Jak podzielić budynek na strefy dostępu?
Strefowanie ogranicza możliwość swobodnego przejścia od wejścia aż do najważniejszych zasobów. Granice powinny odpowiadać funkcjom obiektu i rosnącemu poziomowi ryzyka.
- Strefa publiczna. Recepcja, sala obsługi, poczekalnia lub część dostępna bez uprawnień.
- Strefa kontrolowana. Przestrzeń pracownicza dostępna po identyfikacji lub pod opieką gospodarza.
- Strefa ograniczona. Obszar dla wybranych ról, na przykład archiwum, zaplecze techniczne lub magazyn.
- Strefa krytyczna. Serwerownia, pomieszczenie sterowania, skarbiec albo miejsce o szczególnie dużym wpływie.
Każde przejście między strefami powinno mieć właściciela i określony sposób kontroli. Granica musi być widoczna dla użytkownika. Drzwi wyglądające jak ogólnodostępne zachęcają do przypadkowego wejścia i powodują konflikty z personelem.
Zasada najmniejszych uprawnień
Pracownik powinien mieć dostęp tylko do miejsc niezbędnych do wykonywania obowiązków, w wymaganych dniach i godzinach. Uprawnienie do wejścia głównego nie musi oznaczać dostępu do magazynu, archiwum i serwerowni.
Przy nadawaniu dostępu należy określić:
- rolę i rzeczywistą potrzebę biznesową;
- strefy oraz konkretne przejścia;
- dni i przedziały godzinowe;
- okres obowiązywania;
- osobę zatwierdzającą;
- warunki dostępu awaryjnego;
- termin przeglądu uprawnienia.
Należy unikać kopiowania pełnych praw poprzednika albo całego zespołu bez weryfikacji. Uprawnienia czasowe powinny wygasać automatycznie, a dostęp wyjątkowy pozostawiać czytelny zapis.
Jak zabezpieczyć wejście główne i recepcję?
Recepcja jest jednocześnie punktem obsługi i elementem bezpieczeństwa. Jej pracownik powinien widzieć wejście, mieć możliwość dyskretnego wezwania wsparcia oraz nie udostępniać odwiedzającym dokumentów, ekranów, kluczy i informacji o pracownikach.
Proces wejścia powinien obejmować:
- powitanie i ustalenie celu wizyty;
- potwierdzenie osoby zapraszającej;
- weryfikację tożsamości w uzasadnionym zakresie;
- wydanie identyfikatora gościa;
- przekazanie zasad bezpieczeństwa;
- powiadomienie gospodarza i oczekiwanie w strefie publicznej;
- zwrot identyfikatora oraz odnotowanie wyjścia.
Stanowisko nie powinno zmuszać recepcjonisty do fizycznego blokowania agresywnej osoby. Potrzebna jest bariera, bezpieczna droga wycofania, łączność i wsparcie. Więcej wskazówek zawiera artykuł Bezpieczeństwo pracowników pierwszego kontaktu - recepcja i obsługa klienta.
Zasady dostępu dla gości
Gość powinien przebywać wyłącznie w strefach związanych z celem wizyty. Jeżeli wchodzi do części służbowej, odpowiedzialność za niego przejmuje wyznaczony gospodarz. Zasady muszą obejmować klientów, kandydatów, audytorów, przedstawicieli organów, rodziny pracowników i uczestników wydarzeń.
Procedura powinna określać:
- kto może zaprosić gościa;
- jak potwierdzana jest wizyta;
- jakie dane są naprawdę potrzebne;
- kiedy wymagany jest identyfikator;
- czy gość musi pozostawać pod opieką;
- które przedmioty lub urządzenia podlegają ograniczeniom;
- jak postąpić podczas ewakuacji lub alarmu;
- kiedy usuwa się zapis wizyty.
Identyfikator gościa powinien różnić się od pracowniczego i nie otwierać stref bez potrzeby. Pozostawienie przepustek na ladzie lub stosowanie jednego wspólnego kodu niszczy możliwość rozliczenia dostępu.
Dostawcy, kurierzy i serwis techniczny
Dostawa nie powinna omijać kontroli tylko dlatego, że odbywa się regularnie. Strefa przyjęcia towaru może prowadzić do magazynu, zaplecza lub ciągów technicznych, dlatego wymaga własnych zasad.
Firma powinna ustalić:
- godziny i miejsce dostaw;
- sposób potwierdzania zlecenia;
- osobę odbierającą przesyłkę lub serwisanta;
- zakres dostępu do urządzenia i pomieszczenia;
- nadzór podczas wykonywania prac;
- postępowanie z kluczami, narzędziami i nośnikami;
- zamknięcie zlecenia i odebranie uprawnień.
Stały wykonawca również może zmienić personel. Rozpoznawanie firmy lub samochodu nie zastępuje sprawdzenia konkretnej osoby i aktualnego zlecenia.
Karty, klucze, kody i identyfikatory
Każdy nośnik dostępu ma ograniczenia. Klucz mechaniczny jest prosty, ale trudno ustalić, kto go użył. Karta pozwala zarządzać prawami i rejestrować przejścia, lecz może zostać przekazana innej osobie. Kod jest wygodny, ale szybko traci poufność, gdy korzysta z niego grupa.
Podstawowe zasady to:
- indywidualne przypisanie karty lub klucza;
- zakaz udostępniania nośnika innym osobom;
- natychmiastowe zgłaszanie utraty;
- szybkie blokowanie utraconych kart i kodów;
- kontrolowane wydawanie duplikatów;
- okresowa inwentaryzacja kluczy;
- bezpieczne przechowywanie kluczy zapasowych;
- zwrot nośników po ustaniu potrzeby.
Wspólna karta przechowywana przy drzwiach ułatwia pracę, ale wyłącza identyfikację i często umożliwia dostęp osobom bez uprawnień.
Tailgating - wejście za osobą uprawnioną
Jedną z najczęstszych metod obejścia kontroli jest przejście za pracownikiem, który otworzył drzwi. Osoba nieuprawniona może wykorzystać uprzejmość, pośpiech, strój dostawcy albo niesiony przedmiot.
Ograniczenie ryzyka wymaga połączenia rozwiązań:
- jasnej zasady, że każdy używa własnego uprawnienia;
- czytelnego oznaczenia granicy strefy;
- samozamykających się drzwi;
- obserwacji wejścia przez recepcję lub ochronę;
- alarmu zbyt długo otwartych drzwi;
- szkolenia z uprzejmego zatrzymania nieznanej osoby;
- łatwego sposobu wezwania wsparcia.
Pracownik nie powinien ryzykować konfrontacji. Jeżeli osoba reaguje agresywnie, należy zachować dystans, powiadomić ochronę lub przełożonego i stosować procedurę incydentową.
Jak chronić serwerownię, archiwum i inne strefy krytyczne?
Strefa krytyczna wymaga mocniejszego potwierdzenia uprawnienia i dokładniejszego nadzoru. Dostęp powinien wynikać z roli, a nie stanowiska w hierarchii. Członek zarządu nie musi posiadać stałego wejścia do każdego pomieszczenia technicznego.
W zależności od ryzyka stosuje się:
- indywidualne uprawnienia i ograniczenia czasowe;
- drugą metodę uwierzytelnienia;
- zasadę dwóch osób;
- alarm nieautoryzowanego otwarcia;
- monitorowanie wejścia, nie prywatnej aktywności;
- rejestr prac serwisowych i wniesionych urządzeń;
- regularny przegląd logów oraz praw dostępu.
Należy chronić również drogi pośrednie, na przykład sufit techniczny, okno, szyb instalacyjny lub sąsiednie pomieszczenie. Mocne drzwi nie pomogą, jeżeli strefę można ominąć łatwiejszą trasą.
Monitoring wizyjny a kontrola dostępu
Monitoring może pomóc potwierdzić zdarzenie, ocenić sytuację i wyjaśnić naruszenie. Nie zastępuje jednak identyfikacji, zamka, recepcji ani reakcji personelu. Kamera rejestrująca otwarte drzwi nie zatrzyma osoby nieuprawnionej.
Przed instalacją trzeba określić konkretny cel, zakres obrazu, dostęp do nagrań, czas przechowywania i sposób realizacji obowiązków informacyjnych. Rozwiązanie powinno respektować prywatność pracowników i odwiedzających oraz obowiązujące zasady ochrony danych.
Kamera powinna wspierać decyzję, na przykład umożliwić recepcji ocenę osoby przy wejściu albo ochronie weryfikację alarmu. Jeżeli nikt nie obserwuje obrazu i nie reaguje na zdarzenie, wartość systemu w czasie rzeczywistym jest ograniczona.
Cykl życia uprawnień dostępu
Najwięcej luk powstaje nie podczas pierwszego nadania dostępu, lecz przy zmianie stanowiska, projekcie czasowym, długiej nieobecności lub odejściu pracownika. Proces powinien być połączony z HR, przełożonym i administracją obiektu.
Cykl obejmuje:
- wniosek z uzasadnieniem;
- zatwierdzenie przez właściciela strefy;
- utworzenie indywidualnego uprawnienia;
- przekazanie zasad użytkownikowi;
- okresowy przegląd praw;
- zmianę po zmianie roli;
- natychmiastowe odebranie w wymaganej sytuacji;
- zwrot karty, klucza i identyfikatora.
Lista aktywnych kart powinna być porównywana z aktualnym zatrudnieniem i umowami. Konta nieużywane oraz uprawnienia bez właściciela trzeba wyjaśnić i usunąć.
Kontrola dostępu przy odejściu pracownika
Offboarding powinien łączyć odebranie dostępu fizycznego i cyfrowego. HR, przełożony, IT, recepcja oraz ochrona muszą działać według wspólnej listy i terminu. Karta zablokowana w systemie nie rozwiązuje problemu nieoddanych kluczy mechanicznych.
W zależności od ryzyka należy odebrać kartę, klucze, identyfikator, przepustkę parkingową, dostęp do szafek i kody. Jeżeli klucza nie zwrócono, organizacja ocenia możliwość jego użycia i potrzebę zmiany wkładki.
Procedura nie powinna automatycznie traktować każdej odchodzącej osoby jako zagrożenia. Poziom działań wynika z dostępu, okoliczności i analizy ryzyka, przy zachowaniu szacunku oraz poufności.
Dostęp poza godzinami pracy
Wieczorem, w nocy i w dni wolne budynek działa inaczej. Jest mniej pracowników, recepcja może być zamknięta, a szybkie potwierdzenie celu wizyty staje się trudniejsze. Uprawnienie używane poza zwykłym harmonogramem powinno wynikać z uzasadnionej potrzeby, nie z ustawienia domyślnego.
Procedura powinna wskazywać:
- kto może zatwierdzić dostęp po godzinach;
- czy wymagane jest wcześniejsze zgłoszenie wizyty;
- jak pracownik potwierdza wejście i wyjście;
- kto otrzymuje informację o nietypowym użyciu karty;
- jak działa ochrona i numer dyżurny;
- które strefy pozostają niedostępne;
- jak postąpić podczas samotnej pracy;
- co zrobić w razie awarii albo alarmu.
Dostęp całodobowy powinien być wyjątkiem podlegającym okresowemu przeglądowi. Jeżeli pracownik potrzebuje go tylko na czas projektu, prawo powinno wygasnąć automatycznie. Nietypowe wejście nie oznacza od razu naruszenia, ale wymaga możliwości szybkiego potwierdzenia.
Wyjątki i dostęp awaryjny
Żaden system nie przewidzi wszystkich sytuacji. Ratownik, inspektor, serwisant usuwający krytyczną awarię albo pracownik zastępujący nieobecną osobę może potrzebować dostępu, którego nie posiada w zwykłym trybie. Wyjątek powinien być możliwy, ale kontrolowany.
Bezpieczny proces obejmuje potwierdzenie tożsamości i celu, zgodę uprawnionej osoby, ograniczenie zakresu oraz czasu, odnotowanie wejścia i odebranie praw po zakończeniu. W strefie krytycznej może być potrzebna obecność gospodarza lub drugiej osoby.
Należy przygotować także dostęp dla służb. Recepcja, ochrona i administrator obiektu powinni wiedzieć, jak szybko otworzyć właściwe przejścia, nie zwalniając bez potrzeby całego budynku. Klucze awaryjne muszą być dostępne dla uprawnionych, zabezpieczone przed użyciem i regularnie inwentaryzowane.
Każdy dostęp awaryjny warto przejrzeć po zdarzeniu. Powtarzające się wyjątki wskazują, że standardowy model uprawnień nie odpowiada organizacji pracy albo proces zatwierdzania trwa zbyt długo.
Kontrola dostępu w budynku współdzielonym
W obiekcie używanym przez kilka firm granice odpowiedzialności bywają niejasne. Zarządca może odpowiadać za wejście główne, parking i windy, a najemca za drzwi do biura oraz własne strefy. Luka na styku systemów pozwala ominąć kontrolę albo utrudnia reakcję.
Umowy i procedury powinny określać:
- kto nadaje karty do części wspólnych;
- jak przekazywane są informacje o utracie nośnika;
- kto obsługuje gości po zamknięciu recepcji;
- jak zgłasza się alarm i awarię;
- który podmiot przegląda logi;
- jak przebiega ewakuacja i blokada wejść;
- kto kontaktuje się ze służbami.
Zmiana najemcy, podwykonawcy lub firmy ochroniarskiej wymaga przeglądu kart, kluczy, kodów i list kontaktowych. Wspólne ćwiczenie pomaga sprawdzić, czy polecenia jednego podmiotu docierają do pozostałych i nie powodują sprzecznych działań.
Podczas audytu warto również sprawdzić przejścia między garażem, recepcją, windami i piętrami, ponieważ każda granica może mieć innego właściciela w praktyce.
Co zrobić podczas awarii systemu kontroli dostępu?
Awaria zasilania, sieci, kontrolera lub centralnego oprogramowania może zablokować drzwi albo pozostawić je otwarte. Organizacja musi wcześniej ustalić bezpieczne zachowanie każdego przejścia, uwzględniając ochronę ludzi i wymagania ewakuacyjne.
Plan awaryjny powinien określać:
- kto otrzymuje alarm techniczny;
- jak potwierdzić zakres awarii;
- które wejścia wymagają fizycznego nadzoru;
- jak prowadzić tymczasową ewidencję;
- jak wpuszczać pracowników i gości;
- kto może użyć klucza awaryjnego;
- jak komunikować ograniczenia;
- jak sprawdzić logi po przywróceniu działania.
Procedurę trzeba testować. Instrukcja znajdująca się wyłącznie w niedostępnym systemie oraz lista telefonów bez aktualnych numerów nie zapewnią ciągłości ochrony.
Kontrola dostępu a ewakuacja i lockdown
Zabezpieczenia nie mogą utrudniać bezpiecznego wyjścia podczas pożaru. Jednocześnie organizacja może potrzebować szybkiego ograniczenia wejść podczas agresji lub zagrożenia zewnętrznego. Wymaga to uzgodnienia logiki drzwi, alarmów, uprawnień i procedur.
Personel powinien wiedzieć, które drzwi zwalniają się automatycznie, które pozostają zabezpieczone, gdzie znajdują się wyjścia awaryjne i kto może zmienić tryb systemu. Ręczne działania muszą być zgodne z ochroną przeciwpożarową oraz ustaleniami dla obiektu.
Po alarmie należy sprawdzić działanie przejść i przywrócić normalny tryb w kontrolowany sposób. Otwarte drzwi pozostawione po ewakuacji mogą umożliwić kradzież lub wejście osób postronnych.
Jak reagować na osobę nieuprawnioną?
Pracownik może spokojnie zapytać, czy osoba potrzebuje pomocy i do kogo przyszła, jeżeli sytuacja jest bezpieczna. Nie powinien ujawniać lokalizacji konkretnych osób, otwierać kolejnych stref ani podejmować fizycznej interwencji.
Jeżeli osoba odmawia współpracy, próbuje wejść dalej, zachowuje się agresywnie lub posiada niebezpieczny przedmiot, należy zwiększyć dystans, ostrzec właściwe osoby, uruchomić ochronę i w razie potrzeby wezwać policję. Informacje powinny opierać się na zachowaniu i faktach, nie stereotypach.
Szczegółowy schemat rozwija artykuł Osoba nieuprawniona w budynku - jak powinna zareagować organizacja?.
Jak wykorzystywać logi i alerty?
Rejestr przejść ma wartość, gdy wiadomo, kto go przegląda i co oznacza nieprawidłowość. Gromadzenie danych bez celu zwiększa koszty i ryzyko dla prywatności.
Analizowane mogą być:
- próby wejścia bez uprawnienia;
- dostęp poza standardowymi godzinami;
- drzwi otwarte zbyt długo;
- użycie zablokowanej lub wygasłej karty;
- nietypowa sekwencja przejść;
- wejście do strefy bez odpowiadającego wyjścia;
- częste awarie tego samego przejścia.
Alert musi mieć właściciela, priorytet i oczekiwany czas reakcji. Zdarzenie należy powiązać z procedurą reagowania na incydent, aby nie pozostało jedynie wpisem technicznym.
Jak testować kontrolę dostępu?
Test powinien obejmować technologię i zachowanie ludzi. Sam odczyt stanu urządzeń nie pokaże, czy recepcja potwierdza wizyty, pracownicy reagują na wejście za nimi, a utracona karta jest szybko blokowana.
Warto sprawdzać:
- działanie czytników, zamków i samozamykaczy;
- zgodność uprawnień z rolami;
- obsługę gościa i dostawcy;
- czas blokady zgubionej karty;
- reakcję na wyważenie lub otwarcie drzwi;
- tryb awaryjny i brak zasilania;
- współdziałanie z alarmem pożarowym;
- dostępność dla osób ze szczególnymi potrzebami.
Wyniki powinny prowadzić do działań z właścicielem i terminem. Ponowny test potwierdza, czy poprawka rzeczywiście usunęła lukę.
Najczęstsze błędy w kontroli dostępu
- Technologia bez zasad. System działa, ale nikt nie wie, komu i dlaczego nadano prawa.
- Brak strefowania. Wejście do budynku otwiera dostęp do wszystkich pomieszczeń.
- Wspólne karty i kody. Nie można potwierdzić, kto przekroczył granicę.
- Nieaktualne uprawnienia. Byli pracownicy i wykonawcy pozostają aktywni.
- Gość bez opieki. Identyfikator zastępuje rzeczywistą kontrolę poruszania.
- Ignorowanie drzwi bocznych. Zabezpieczone wejście główne można łatwo ominąć.
- Brak reakcji na alarm. System zapisuje naruszenie, ale nikt go nie obsługuje.
- Konflikt z ewakuacją. Ochrona mienia utrudnia bezpieczne wyjście.
- Nadmierne zbieranie danych. Monitoring i logi nie mają określonego celu ani retencji.
Jak wdrożyć kontrolę dostępu krok po kroku?
- Określ zasoby. Ustal, kogo i co trzeba chronić.
- Przeanalizuj zagrożenia. Sprawdź wejścia, użytkowników i możliwe obejścia.
- Podziel obiekt na strefy. Nadaj każdej granicy właściciela i poziom ochrony.
- Zdefiniuj role. Określ, kto zatwierdza, nadaje, kontroluje i odbiera dostęp.
- Opisz procesy. Uwzględnij pracowników, gości, dostawców, serwis i sytuacje awaryjne.
- Dobierz technologię. Wybierz środki proporcjonalne do ryzyka.
- Sprawdź zgodność. Uzgodnij ochronę danych, dostępność i bezpieczeństwo pożarowe.
- Przeszkol ludzi. Wyjaśnij zasady, alarmowanie i bezpieczną reakcję.
- Uruchom pilotaż. Obserwuj ruch oraz usuń problemy organizacyjne.
- Audytuj i poprawiaj. Przeglądaj prawa, logi, incydenty i działanie przejść.
Organizacje publiczne mogą połączyć projekt ze wsparciem jednostek samorządu terytorialnego w obszarze bezpieczeństwa, a szkoły z przygotowaniem procedur bezpieczeństwa dla placówek oświatowych.
Kontrola dostępu to proces, nie tylko urządzenie
Skuteczne zabezpieczenie wejść opiera się na analizie ryzyka, strefowaniu, najmniejszych uprawnieniach i spójnym zarządzaniu całym cyklem dostępu. Technologia wspiera decyzje, ale nie zastąpi recepcji, właścicieli stref, aktualnych procedur i odpowiedzialnych użytkowników.
System powinien umożliwiać swobodne działanie osobom uprawnionym, utrudniać wejście pozostałym i szybko ujawniać nieprawidłowości. Musi też chronić prywatność, wspierać ewakuację i działać w trybie awaryjnym. Regularne testy pokazują, czy zabezpieczenie istnieje w praktyce, a nie tylko w dokumentacji.
Polecane artykuły
- Audyt bezpieczeństwa organizacji - co warto sprawdzić?
- Osoba nieuprawniona w budynku - jak zareagować?
- Bezpieczeństwo recepcji i pracowników pierwszego kontaktu
- Procedura reagowania na incydent - jak ją wdrożyć?
FAQ - kontrola dostępu do budynku
Co obejmuje kontrola dostępu?
Kontrola dostępu obejmuje zasady, strefy, uprawnienia, identyfikację, drzwi, zamki, karty, klucze, recepcję, obsługę gości, rejestry, alarmy i reakcję na naruszenie. Powinna uwzględniać także awarie, ewakuację oraz odbieranie praw.
Jak podzielić budynek na strefy?
Podział wynika z funkcji i ryzyka. Najczęściej wyróżnia się strefę publiczną, kontrolowaną, ograniczoną i krytyczną. Im większy możliwy skutek nieuprawnionego wejścia, tym silniejsza identyfikacja, węższe uprawnienia i dokładniejszy nadzór.
Czy monitoring zastępuje system kontroli dostępu?
Nie. Kamera może pomóc ocenić i wyjaśnić zdarzenie, ale sama nie sprawdza uprawnienia ani nie zatrzymuje wejścia. Monitoring powinien wspierać kontrolowane przejścia, recepcję i procedurę reakcji, z poszanowaniem prywatności.
Jak często przeglądać uprawnienia?
Przeglądy należy prowadzić regularnie oraz po zmianie stanowiska, zakończeniu projektu, długiej nieobecności i odejściu pracownika. Dostęp czasowy powinien wygasać automatycznie, a prawa do stref krytycznych wymagają częstszej kontroli.
Kto powinien zaprojektować kontrolę dostępu?
Projekt wymaga współpracy bezpieczeństwa, administracji, IT, HR, ochrony przeciwpożarowej, właścicieli procesów i użytkowników budynku. Zewnętrzne wsparcie w audycie zabezpieczeń i procedur dostępu pomaga połączyć technologię z realnymi zagrożeniami oraz organizacją pracy.